Cara Kerja Post-Quantum TLS, Lapisan Keamanan Baru untuk Melindungi Data dari Ancaman Kuantum

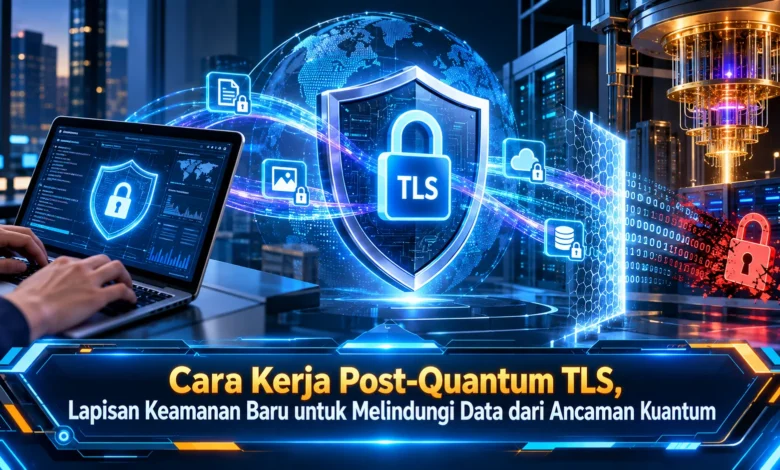
Perkembangan komputer kuantum membawa peluang besar bagi dunia komputasi, tetapi pada saat yang sama memunculkan tantangan baru terhadap sistem kriptografi yang selama ini melindungi komunikasi internet. Post Quantum TLS hadir sebagai bagian dari upaya mempersiapkan koneksi digital menghadapi masa depan tersebut dengan mengintegrasikan kriptografi pascakuantum ke mekanisme keamanan TLS. TEKNOLOGI ini dirancang agar pertukaran informasi melalui jaringan tetap memiliki perlindungan yang kuat ketika kemampuan komputasi terus berkembang, sekaligus memberikan waktu bagi industri untuk melakukan transisi keamanan secara bertahap.
Post Quantum TLS Membawa Perlindungan Baru untuk Koneksi Digital
TLS pascakuantum merupakan pendekatan keamanan yang memadukan algoritma post quantum cryptography ke dalam bagian tertentu dari pembentukan koneksi aman. TLS sendiri memiliki posisi strategis dalam membantu menjaga komunikasi antara aplikasi dan layanan agar data tidak mudah dibaca oleh pihak yang tidak berwenang.
Dalam pengembangan TLS generasi baru, fokus perlindungan diarahkan pada proses pembentukan rahasia yang perlu diadaptasikan menghadapi kemampuan komputer kuantum. Perubahan tersebut bukan berarti seluruh enkripsi internet harus dirombak dalam satu waktu. Sebaliknya, TEKNOLOGI ini dapat diterapkan melalui proses terencana sehingga kompatibilitas tetap menjadi prioritas penting.
Quantum Computing Membuat Sistem Keamanan Perlu Bersiap
Komputer kuantum menggunakan pendekatan pemrosesan yang memiliki karakteristik berbeda dengan komputer klasik. Dalam dunia keamanan digital, komputer kuantum berskala cukup besar secara teoritis dapat mengancam beberapa sistem keamanan kunci publik yang banyak digunakan dalam tanda tangan digital.
Tantangan ini menjadi alasan mengapa pengembang mulai mempersiapkan algoritma yang dirancang untuk lebih tahan terhadap serangan menggunakan sistem quantum computing. Persiapan sejak awal menjadi penting karena perubahan infrastruktur kriptografi dapat membutuhkan pengujian luas. Dengan demikian, perkembangan TEKNOLOGI keamanan tidak hanya mengatasi risiko yang sudah muncul, tetapi juga mengantisipasi tantangan yang mungkin hadir pada masa depan.
Pertukaran Kunci Menjadi Bagian Penting TLS Pascakuantum
Saat klien terhubung ke server, kedua sisi perlu menentukan berbagai informasi kriptografi yang digunakan selama sesi. Dalam mekanisme modern, proses tersebut membantu membentuk rahasia bersama yang kemudian digunakan untuk membuat kunci sesi. Kunci sesi tersebut selanjutnya dimanfaatkan oleh algoritma simetris untuk mengenkripsi lalu lintas data selama komunikasi berlangsung.
Pada TLS tahan kuantum, mekanisme pembentukan rahasia dapat menggunakan algoritma pascakuantum yang dirancang untuk menghadapi model serangan kuantum. Salah satu konsep yang relevan adalah KEM, yang dapat membantu kedua pihak menghasilkan rahasia bersama melalui proses kriptografis. Rahasia tersebut kemudian menjadi bagian penting dalam pembentukan kunci sesi, sehingga TEKNOLOGI pascakuantum dapat memperkuat bagian penting dari proses handshake.
Kriptografi Klasik dan Pascakuantum Dapat Digabungkan
Salah satu strategi dalam transisi menuju Post Quantum TLS adalah menggunakan pendekatan hibrida. Dalam model ini, metode pertukaran kunci konvensional dapat digabungkan dengan mekanisme pascakuantum. Tujuannya adalah membangun jalur migrasi yang memungkinkan infrastruktur memperoleh perlindungan dari dua jenis komponen kriptografi selama ekosistem masih berada dalam tahap migrasi.
Strategi kombinasi juga memberikan kesempatan bagi server dan berbagai perangkat jaringan untuk mengevaluasi implementasi baru tanpa harus meninggalkan mekanisme lama secara mendadak. Meski demikian, penerapannya perlu mempertimbangkan ukuran data handshake, interoperabilitas, dan konfigurasi. Dengan pengujian yang terencana, TEKNOLOGI hybrid dapat menjadi bagian berguna menuju ekosistem keamanan pascakuantum.
Perlindungan Jangka Panjang Menjadi Alasan Penting Post Quantum TLS
Salah satu skenario ancaman yang mendorong persiapan Post Quantum TLS dikenal sebagai penyimpanan komunikasi untuk dibuka di masa depan. Dalam skenario tersebut, pihak yang tidak berwenang dapat mengumpulkan lalu lintas terenkripsi saat ini dengan harapan suatu hari kemampuan komputasi yang lebih canggih dapat digunakan untuk mencoba membuka informasi yang telah disimpan.
Skenario tersebut menjadi semakin penting untuk data yang harus mempertahankan kerahasiaan jangka panjang. Informasi strategis mungkin masih memiliki nilai jauh setelah data tersebut pertama kali dikirim. Karena itu, persiapan TEKNOLOGI pascakuantum tidak semata mata membahas ancaman komputer kuantum saat ini, tetapi juga mengenai bagaimana data masa kini dapat tetap memiliki perlindungan ketika kemampuan komputasi meningkat di masa depan.
Rangkuman Cara Kerja Post Quantum TLS
Post Quantum TLS bekerja dengan membawa mekanisme pascakuantum ke bagian penting dari proses pembentukan komunikasi TLS. Melalui pembentukan rahasia bersama, sistem dapat menghasilkan material kunci yang kemudian digunakan untuk menjaga sesi terenkripsi. Pendekatan tersebut menjadi bagian dari evolusi keamanan digital menghadapi potensi kemampuan komputer kuantum.
Namun, migrasi menuju keamanan pascakuantum membutuhkan evaluasi, kesiapan infrastruktur, dan implementasi yang terencana. Pendekatan hybrid dapat membantu proses transisi, sementara kemampuan untuk mengganti komponen kriptografi akan semakin penting bagi sistem modern. Perkembangan ini menunjukkan bahwa TEKNOLOGI keamanan harus mampu menjaga komunikasi hari ini sekaligus mengantisipasi risiko berikutnya. Bagikan pandangan Anda mengenai kriptografi tahan kuantum dan seberapa penting persiapan terhadap ancaman quantum computing bagi keamanan internet.