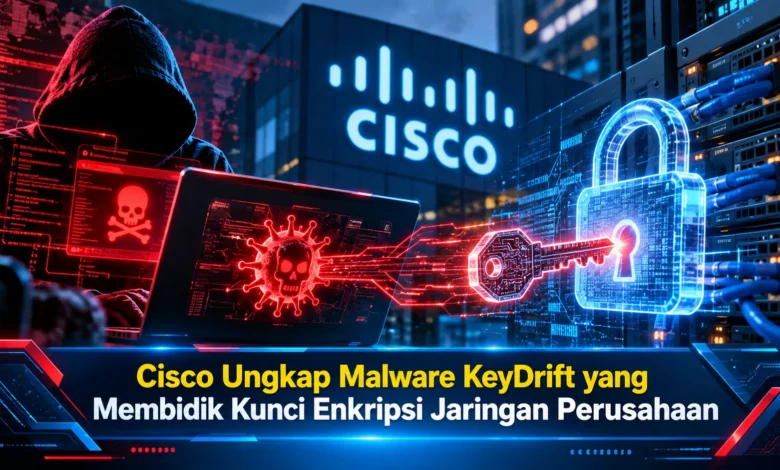
Cisco Talos mengungkap keberadaan malware berbahaya bernama KeyDrift yang dirancang untuk mencuri material kunci enkripsi pada infrastruktur jaringan perusahaan. Temuan yang diumumkan pada 28 Oktober 2026 ini berkaitan dengan aktivitas kelompok ancaman UAT-11473 yang mengeksploitasi kerentanan kritis pada Cisco Catalyst SD-WAN. Malware tersebut dapat beroperasi di dalam proses pengendali jaringan, mempertahankan akses tersembunyi, dan mengumpulkan informasi sensitif terkait komunikasi antarperangkat. Perkembangan ini menjadi perhatian penting dalam industri TEKNOLOGI keamanan siber karena menunjukkan bahwa perlindungan jaringan tidak cukup hanya mengandalkan enkripsi. Perusahaan juga perlu memastikan perangkat pengelola jaringan terlindungi dari akses tidak sah.
Penelitian Cisco Mengungkap Serangan Siber yang Menargetkan Sistem Pengendali Jaringan
Tim keamanan siber Cisco Talos menemukan KeyDrift sebagai sistem malware dengan beberapa komponen untuk infiltrasi jaringan perusahaan. Ancaman tersebut diidentifikasi dalam operasi kelompok ancaman UAT-11473. Kelompok tersebut dilaporkan mengeksploitasi kerentanan autentikasi untuk mengambil alih kemampuan administratif tertentu. Ketika perangkat telah dikompromikan, penyerang menjalankan perangkat lunak berbahaya yang berupaya mempertahankan keberadaannya. Penelitian keamanan tersebut memperlihatkan risiko serangan pada infrastruktur inti.
Tidak seperti ancaman yang berfokus pada laptop karyawan, KeyDrift menargetkan komponen pengendali jaringan. Pendekatan serangan tersebut menciptakan risiko terhadap lalu lintas perusahaan. Pada infrastruktur Software-Defined Wide Area Network, pengendali membantu mendistribusikan informasi konektivitas. Jika penyerang memperoleh kendali terhadap infrastruktur tersebut, informasi yang digunakan untuk membangun koneksi aman memerlukan perlindungan tambahan. Oleh sebab itu, pengamanan pengendali SD-WAN harus menjadi prioritas perusahaan.
Kerentanan CVE-2026-20127 Menjadi Jalur Masuk Serangan KeyDrift
Serangan yang dianalisis Cisco berkaitan dengan eksploitasi celah CVE-2026-20127. Masalah pada perangkat lunak tersebut berkaitan dengan kegagalan pembatasan akses berdasarkan identitas. Ketika perangkat masih menggunakan versi terdampak, penyerang jarak jauh berpotensi memperoleh akses dengan hak istimewa. Celah tersebut dikategorikan sangat kritis dengan skor CVSS 10,0. Penilaian risiko tersebut menjadi alasan untuk memprioritaskan mitigasi. Sebagai batasan penting, keberadaan kerentanan perlu dibedakan dari bukti keberhasilan eksploitasi pada perangkat tertentu.
Informasi mengenai celah tersebut sudah dipublikasikan Cisco pada Februari 2026. Sebagai langkah penanganan, Cisco menerbitkan rilis sistem yang mengatasi kelemahan tersebut. Namun demikian, perangkat yang tidak mendapatkan penanganan sesuai rekomendasi memerlukan perhatian khusus dari administrator. Selain pembaruan, organisasi harus mengevaluasi riwayat aktivitas mencurigakan. Alasan utamanya adalah pemasangan patch belum tentu membersihkan seluruh komponen berbahaya. Oleh karena itu, penanganan celah keamanan sebaiknya menjadi bagian dari proses respons insiden yang lebih menyeluruh.
Fungsi Backdoor dan Pengumpulan Kunci Enkripsi pada KeyDrift
Menurut pengamatan tim keamanan Cisco, KeyDrift memiliki arsitektur yang terdiri atas sejumlah modul. Modul penting dalam kerangka malware tersebut adalah PolyFlame yang dirancang berjalan bersama proses sistem yang sah. Modul PolyFlame memiliki kemampuan backdoor. Berkat fungsi kendali jarak jauh, penyerang mampu menggunakan perangkat yang telah terinfeksi sebagai perantara komunikasi. Selain fungsi backdoor, modul ini dapat bertindak sebagai relay komunikasi. Karakteristik tersebut meningkatkan kebutuhan pemantauan proses jaringan.
Modul tambahan dalam KeyDrift adalah LittleFilch yang berfokus pada pengumpulan material kunci. Modul tersebut memanfaatkan akses ke lingkungan pengolahan lalu lintas kontrol. Melalui akses terhadap proses kontrol, malware mampu mengakses data sensitif pada tahap pemrosesan internal. Cisco Talos menilai, salah satu informasi yang diambil diduga berkaitan dengan kunci enkripsi AES-256. Informasi tersebut sangat sensitif bagi keamanan jaringan. Walaupun kemampuan pengumpulan telah diidentifikasi, keberhasilan pengiriman semua data kepada pelaku masih memiliki keterbatasan bukti dalam laporan penelitian.
Mengapa Material Kunci AES-256 Menjadi Sasaran Serangan Siber
Ketika bisnis menghubungkan beberapa lokasi operasional, enkripsi membantu melindungi pertukaran informasi. Teknologi tersebut melindungi data melalui proses penyandian. Meskipun enkripsi merupakan perlindungan penting, keamanan komunikasi juga bergantung pada perlindungan kuncinya. Apabila kunci berhasil diperoleh penyerang, risiko terbukanya komunikasi tertentu dapat meningkat. Hal tersebut menjadi alasan bahwa KeyDrift menjadi ancaman serius bagi organisasi.
Pada arsitektur komunikasi Cisco yang dianalisis, perangkat edge memanfaatkan controller untuk distribusi material enkripsi. Pengendali tersebut memiliki akses terhadap informasi penting. Saat perangkat lunak berbahaya mengakses lingkungan internal, ancaman tidak hanya berasal dari penyadapan jaringan luar. Karakteristik serangan tersebut menjelaskan mengapa enkripsi saja belum cukup. Organisasi juga perlu melindungi sistem pengelolaan kunci serta memeriksa kemungkinan kompromi.
Aktivitas Ancaman terhadap Industri Strategis dan Infrastruktur Penting
Dalam hasil investigasinya, Cisco Talos mengidentifikasi penggunaan KeyDrift dengan aktor siber yang dilacak sebagai UAT-11473. Berdasarkan pengamatan peneliti, kelompok tersebut dilaporkan membidik organisasi dengan aktivitas sensitif. Sektor yang diamati meliputi layanan antariksa dan satelit, pertahanan dan teknologi kedirgantaraan, serta penelitian kebijakan. Pemilihan sasaran tersebut mengindikasikan kepentingan terhadap informasi bernilai tinggi. Namun demikian, keberadaan sasaran dalam sektor tertentu harus dibedakan dari daftar korban yang telah terkonfirmasi.
Dalam penelitian lanjutan, Cisco Talos melaporkan hubungan infrastruktur yang cukup besar antara operasi UAT-11473 dan jaringan perantara operasi siber bernama Silent Train. Sistem perantara komunikasi itu telah muncul dalam penelitian mengenai kelompok Volt Typhoon. Meski hubungan teknis tersebut menarik, Cisco Talos belum memastikan kedua kelompok memiliki identitas yang sama. Perbedaan tersebut membantu menghindari kesimpulan yang terlalu jauh. Dalam keamanan siber, penggunaan infrastruktur serupa belum cukup untuk menetapkan identitas pelaku.
Langkah Melindungi Jaringan Perusahaan dari Malware KeyDrift
Tim keamanan Cisco merekomendasikan perusahaan untuk memprioritaskan perbaikan terhadap CVE-2026-20127. Pemasangan perbaikan keamanan penting untuk menutup jalur eksploitasi. Namun demikian, perusahaan sebaiknya menjalankan evaluasi terhadap kemungkinan infeksi. Pemeriksaan tersebut dapat mencakup peninjauan log autentikasi. Jika terdapat indikasi kompromi, organisasi perlu melibatkan tim keamanan yang berwenang. Tindakan tersebut mendukung investigasi yang lebih menyeluruh.
Selain pemeriksaan internal, administrator sebaiknya meninjau rekomendasi penguatan sistem dari Cisco. Penerapan konfigurasi yang lebih ketat bertujuan mengurangi permukaan serangan. Untuk membantu pemantauan ancaman, tersedia aturan Snort yang membantu mendeteksi pola komunikasi berbahaya. Signature keamanan tersebut mendukung sistem pencegahan intrusi yang sesuai. Namun demikian, tidak adanya peringatan bukan jaminan perangkat bebas infeksi. Sebagai tindakan pengamanan berikutnya, perusahaan bisa mengevaluasi penggantian kredensial dan kunci yang terdampak berdasarkan rekomendasi penanganan dari tim keamanan terkait. Apabila membutuhkan bantuan teknis, administrator bisa meminta bantuan melalui layanan Cisco TAC.
Penelitian Cisco Menegaskan Pentingnya Pengamanan Sistem SD-WAN
Penemuan malware KeyDrift oleh Cisco Talos menjadi peringatan penting bagi keamanan jaringan perusahaan. Melalui eksploitasi CVE-2026-20127, kelompok UAT-11473 berhasil menjalankan aktivitas penyusupan pada sistem terdampak. Komponen PolyFlame dan LittleFilch menunjukkan risiko terhadap material enkripsi. Oleh sebab itu, organisasi perlu melengkapi pembaruan dengan pemeriksaan kompromi. Penelitian mengenai serangan terhadap sistem jaringan tersebut menunjukkan pentingnya strategi pertahanan berlapis. Bagaimana pendapat Anda, apakah perlindungan perangkat pengendali jaringan perlu mendapat prioritas lebih tinggi? Ceritakan pemikiran Anda mengenai langkah melindungi infrastruktur digital dari serangan berkelanjutan.