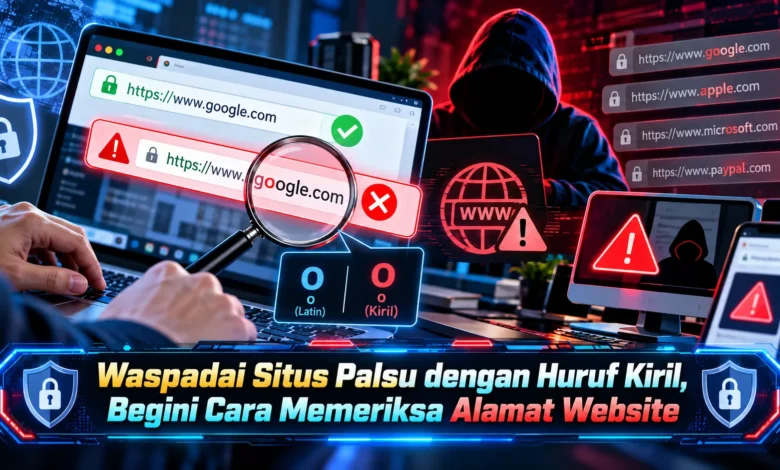
Penipuan digital semakin sulit dikenali karena pelaku kejahatan siber dapat membuat alamat website yang terlihat hampir sama dengan situs resmi. Salah satu teknik yang perlu diwaspadai adalah penggunaan huruf Kiril, yaitu karakter yang digunakan dalam sejumlah bahasa seperti Rusia dan Ukraina. Beberapa huruf tersebut memiliki bentuk menyerupai alfabet Latin sehingga berpotensi mengecoh pengguna internet. Dalam dunia keamanan TEKNOLOGI, metode ini dikenal sebagai homograph attack atau serangan homograf. Jika tidak teliti, seseorang dapat memasukkan kata sandi, informasi pribadi, bahkan data pembayaran ke halaman palsu. Memahami cara memeriksa alamat website menjadi langkah penting untuk menghindari risiko tersebut.
Apa Itu Homograph Attack dan Mengapa Berbahaya?
Serangan homograf merupakan cara memalsukan tampilan nama domain dengan menggunakan huruf dari sistem penulisan berbeda. Dalam kehidupan sehari-hari, pengguna umumnya mengenali situs melalui nama domain. Cara mengenali situs semacam ini berpotensi menjadi celah penipuan karena beberapa karakter memiliki bentuk hampir identik. Untuk menggambarkan teknik tersebut, huruf Latin a dapat terlihat sangat mirip dengan huruf Kiril а. Meskipun tampak serupa, keduanya memiliki kode karakter yang tidak sama. Perbedaan inilah yang memungkinkan penyamaran nama website.
Keberadaan alfabet Kiril bukan tindakan berbahaya. Berbagai situs berbahasa non-Latin memiliki nama domain sesuai bahasa lokal. Standar untuk nama domain internasional tersebut dikenal sebagai Internationalized Domain Names atau IDN. Dengan dukungan IDN, pengguna memiliki pilihan alamat internet sesuai sistem penulisan tertentu. Di sisi lain, pelaku penipuan dapat menyalahgunakan kemiripan huruf. Untuk memahami risikonya dengan tepat, huruf Kiril tidak boleh langsung dianggap berbahaya. Hal yang sebaiknya menjadi fokus adalah kesesuaian domain dengan organisasi resmi.
Cara Mengenali Alamat Website Palsu dengan Huruf Kiril
Cara awal memeriksa keaslian situs adalah memperhatikan nama domain secara menyeluruh. Saat membuka halaman tertentu, pengguna perlu tidak hanya melihat logo atau tampilan halaman. Website palsu mampu meniru tata letak layanan populer. Namun, alamat domain menjadi informasi penting yang perlu diverifikasi. Dalam gambaran sederhana, alamat layanan yang menempatkan identitas resmi sebelum ekstensi domain berbeda dari website yang menempatkan nama merek dalam bagian alamat tambahan. Karena itu, pengguna sebaiknya membedakan subdomain dan domain utama.
Selain memeriksa nama domain, pengguna sebaiknya memeriksa bentuk huruf yang mencurigakan. Dalam sejumlah serangan, penjahat siber menggantikan huruf Latin dengan karakter Kiril. Perubahan huruf yang sulit terlihat berpotensi mengecoh pengguna perangkat seluler. Terlebih lagi, jenis font memengaruhi kemiripan tampilan. Jika menemukan alamat yang meragukan, pengguna dianjurkan menunda interaksi dengan tautan. Langkah pencegahan sederhana adalah membuka layanan melalui bookmark tepercaya. Berkat pemeriksaan yang lebih teliti, kemungkinan masuk ke situs yang meniru layanan resmi lebih mudah dihindari.
Memahami Punycode untuk Memeriksa Domain Mencurigakan
Komponen standar yang perlu dipahami dalam pengelolaan alamat dengan karakter Unicode adalah Punycode. Mekanisme pengodean ini mengodekan label domain non-ASCII agar dapat digunakan dalam sistem DNS. Ketika sebuah label dikonversi, bentuk ASCII menggunakan penanda xn-- pada label hasil konversi. Dalam contoh nama domain internasional, nama domain yang menggunakan huruf Unicode tertentu dapat diterjemahkan menjadi label dengan penanda khusus. Meski pengodean tersebut berguna, keberadaan Punycode tidak otomatis berarti domain berbahaya. Berbagai website dengan alamat lokal memiliki representasi Punycode yang valid. Untuk pemeriksaan yang tepat, representasi ASCII harus dilihat bersama konteks alamat.
Apabila membutuhkan analisis lebih lanjut, pengguna dapat menggunakan konverter Punycode yang bereputasi baik. Melalui fasilitas pemeriksaan ini, pengguna memperoleh informasi tambahan tentang karakter domain. Namun, tidak perlu memberikan informasi akun pribadi hanya untuk mengonversi nama domain. Sebagai pengingat, sistem browser mungkin menampilkan representasi ASCII untuk mengurangi risiko kebingungan. Cara penampilan domain internasional bergantung pada aturan serta pembaruan aplikasi. Dengan mempertimbangkan keterbatasan tersebut, pengguna sebaiknya tidak hanya mengandalkan tampilan browser.
Perbedaan Sertifikat HTTPS dengan Perlindungan dari Phishing
Banyak pengguna internet beranggapan bahwa semua halaman berkoneksi terenkripsi pasti aman. Padahal, HTTPS membantu menjaga kerahasiaan informasi selama transmisi. Sistem keamanan transportasi tersebut belum tentu menunjukkan bahwa situs memiliki tujuan baik. Pengelola halaman penipuan juga dapat memperoleh sertifikat TLS. Dengan kondisi tersebut, website tiruan berpotensi terlihat menggunakan koneksi terenkripsi walaupun identitas yang ditampilkan menyesatkan. Karena itulah, pengguna harus memahami fungsi sertifikat digital.
Saat memastikan identitas situs, alamat website harus diperiksa terlebih dahulu. Untuk meningkatkan keamanan, pengguna perlu memeriksa apakah alamat benar-benar dimiliki organisasi resmi. Langkah berikutnya, perhatikan peringatan browser ketika browser mendeteksi masalah keamanan. Informasi dari sistem keamanan menjadi petunjuk tambahan sebelum berinteraksi. Meski browser memiliki mekanisme perlindungan, tidak semua situs palsu langsung terdeteksi. Dengan demikian, keamanan lebih baik dibangun melalui beberapa langkah daripada hanya bergantung pada satu indikator.
Cara Menghindari Phishing Melalui Tautan dan Alamat Website Palsu
Salah satu cara paling efektif adalah menghindari membuka tautan sensitif dari pesan tidak dikenal. Dalam berbagai modus penipuan, pelaku dapat mengirim email yang menyerupai pemberitahuan resmi. Komunikasi palsu tersebut sering menggunakan alasan verifikasi mendesak agar pengguna terdorong memberikan informasi. Ketika menemukan pesan dengan tekanan waktu, jangan langsung mengikuti link. Langkah yang lebih aman adalah, gunakan bookmark yang sudah dipercaya, lalu lihat apakah masalah benar-benar terjadi. Pendekatan pemeriksaan langsung dapat mengurangi peluang mengakses situs tiruan.
Pemanfaatan pengelola kata sandi menjadi lapisan perlindungan tambahan. Sejumlah aplikasi password manager memeriksa kesesuaian domain sebelum menawarkan pengisian otomatis. Ketika sebuah situs memiliki alamat berbeda, aplikasi dapat menolak pengisian otomatis. Tidak munculnya tawaran pengisian membantu pengguna menyadari adanya perbedaan domain. Meski fitur tersebut bermanfaat, kegagalan pengisian otomatis dapat memiliki penyebab lain. Selain itu, terapkan pengamanan login berlapis, terutama sistem verifikasi yang memeriksa asal website. Dengan kombinasi tersebut, perlindungan identitas digital berpotensi meningkat.
Perlindungan Digital dari Serangan Homograf dan Phishing
Serangan homograf menggunakan karakter Kiril menjadi contoh risiko keamanan digital yang sulit dikenali. Kendati nama domain menyerupai merek populer, perbedaan karakter dapat mengarah ke situs lain. Untuk mengurangi risiko, pengguna dianjurkan memeriksa identitas situs sebelum login, mengakses aplikasi yang tepercaya, serta menggunakan pengelola kata sandi dan autentikasi tambahan. Kemampuan mengenali karakter Unicode juga dapat membantu proses pemeriksaan. Dalam perkembangan TEKNOLOGI, pemeriksaan identitas website perlu diterapkan secara konsisten. Bagaimana pendapat Anda, apakah serangan homograf berbasis Unicode mudah dikenali oleh pengguna biasa? Ceritakan pandangan Anda mengenai cara mengenali website palsu.