Era Baru Keamanan Windows? Execution Containers Hadirkan Lapisan Isolasi untuk Menjalankan Aplikasi

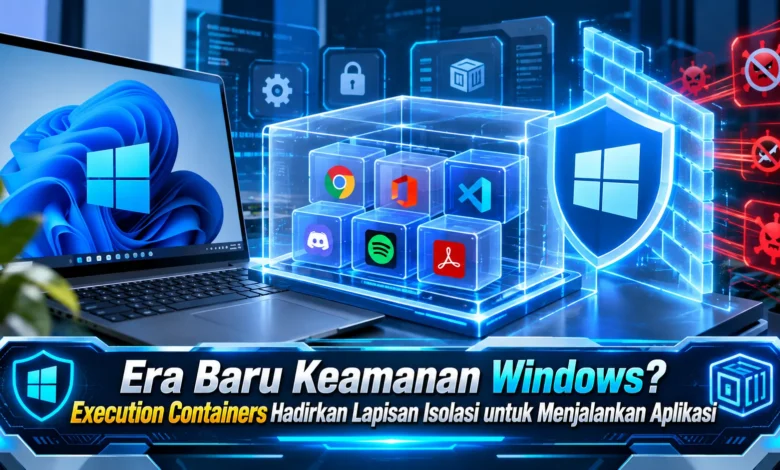
Keamanan sistem operasi terus berkembang seiring aplikasi modern memperoleh kemampuan yang semakin luas dan terhubung dengan banyak layanan. Execution Containers menjadi konsep yang menarik karena menawarkan pendekatan menjalankan aplikasi atau proses di dalam lingkungan yang lebih terisolasi dan terkendali. Bagi pengguna Windows, pendekatan seperti ini berpotensi memberikan perlindungan tambahan sekaligus membantu menjaga stabilitas sistem. Kehadirannya memperlihatkan bagaimana teknologi keamanan tidak hanya mengandalkan pendeteksian ancaman, tetapi juga berusaha membatasi ruang gerak aplikasi sejak proses dijalankan.
Execution Containers Membawa Lapisan Isolasi bagi Aplikasi Windows
Konsep Execution Containers dapat dilihat sebagai cara untuk menempatkan proses dengan kontrol yang lebih ketat terhadap sumber daya sistem. Daripada memberikan setiap proses memperoleh jangkauan besar terhadap berbagai bagian Windows, lingkungan terisolasi bisa dimanfaatkan guna menentukan sumber daya yang benar benar dibutuhkan. Strategi seperti ini dapat memberikan lapisan perlindungan yang lebih terarah ketika aplikasi dijalankan.
Dari sudut pandang pengguna, perubahan seperti ini bisa bekerja tanpa terlihat secara langsung. Aplikasi tetap dapat digunakan dengan cara yang familiar, sementara sistem berusaha mengelola hubungan aplikasi dengan komponen penting. Bila sistem isolasi dikembangkan secara optimal, teknologi tersebut dapat membantu menciptakan pengalaman komputasi yang semakin terlindungi tanpa membuat penggunaan aplikasi menjadi rumit.
Isolasi Aplikasi Dapat Membatasi Dampak Gangguan
Salah satu manfaat utama dari pendekatan isolasi adalah kemampuannya untuk membatasi ruang interaksi suatu aplikasi. Jika perangkat lunak hanya memperoleh akses terhadap sumber daya yang diperlukan, kemungkinan aplikasi menjangkau area lain dapat berpotensi diperkecil. Model pembatasan tersebut bisa memberikan bagian tambahan dalam pengamanan lingkungan komputasi.
Pemisahan proses berpotensi mendukung membatasi dampak ketika aplikasi mengalami gangguan. Alih alih masalah mudah memengaruhi lingkungan yang lebih luas, batas eksekusi dapat membantu mengendalikan sebagian interaksi tersebut. Meski bukan jaminan keamanan mutlak, teknologi isolasi bisa menjadi bagian dari pendekatan keamanan berlapis yang banyak digunakan dalam komputasi modern.
Pengelolaan Aplikasi Berpotensi Menjadi Lebih Terkontrol
Nilai dari pemisahan proses tidak terbatas pada perlindungan sistem. Keandalan Windows dapat menjadi salah satu aspek yang terbantu ketika aplikasi dijalankan dengan pemisahan proses yang lebih baik. Apabila sebuah program berhenti bekerja dengan normal, isolasi berpotensi berguna untuk mencegah dampaknya memengaruhi terlalu banyak komponen.
Dalam penggunaan sehari hari, stabilitas memiliki peranan besar. Gangguan pada satu aplikasi idealnya tidak mudah menimbulkan masalah yang mengganggu aktivitas lainnya. Jika Execution Containers mampu menjaga pemisahan secara konsisten, pengguna bisa memperoleh pengalaman Windows yang lebih stabil ketika menjalankan beragam aplikasi.
Pengalaman Pengguna Dapat Mendapat Keamanan yang Lebih Transparan
Tantangan dalam menghadirkan perlindungan sistem adalah menjaga keseimbangan antara perlindungan dan kemudahan penggunaan. Sistem yang terlalu rumit dapat membingungkan pengguna. Dengan pertimbangan tersebut, Execution Containers akan memberikan manfaat lebih besar ketika isolasi dapat berlangsung otomatis pada aplikasi yang mendukung mekanisme tersebut.
Untuk pemilik komputer sehari hari, manfaat terbesar mungkin bukan berupa fitur baru yang harus dipelajari secara mendalam. Sebaliknya, pengguna dapat merasakan sistem yang semakin terlindungi sementara Windows mengelola isolasi secara lebih sederhana. Konsep perlindungan seperti ini dapat membuat teknologi keamanan lebih relevan untuk penggunaan luas.
Dukungan Aplikasi serta Kinerja Menjadi Pertimbangan yang Penting
Meskipun isolasi menawarkan manfaat, penerapannya harus memperhatikan kompatibilitas aplikasi. Program dengan fungsi khusus mungkin bergantung pada akses sistem yang cukup kompleks agar dapat beroperasi secara normal. Ketika akses sistem dibatasi secara berlebihan, aplikasi dapat mengalami masalah fungsi atau keterbatasan tertentu.
Efisiensi sumber daya tetap harus diperhatikan karena setiap mekanisme keamanan tambahan berpotensi membutuhkan sumber daya komputasi. Implementasi yang matang perlu menciptakan keseimbangan antara tingkat isolasi dan kecepatan. Apabila keseimbangan tersebut tercapai, Execution Containers bisa menjadi lapisan keamanan yang relevan tanpa memberikan beban berlebihan.
Rangkuman Akhir
Pendekatan Execution Containers menghadirkan arah baru bagi keamanan Windows dengan menambahkan lingkungan eksekusi terisolasi. Mekanisme semacam itu dapat mendukung membatasi akses yang tidak diperlukan, menjaga stabilitas, serta mengurangi dampak gangguan. Jika diterapkan secara matang, manfaatnya bisa muncul tanpa pengguna harus mengelola banyak pengaturan.
Pada akhirnya, keberhasilan Execution Containers tetap membutuhkan keseimbangan antara keamanan, kompatibilitas, performa, dan pengalaman pengguna. Teknologi isolasi seperti ini berpotensi berkembang menjadi bagian penting dari cara Windows mengelola aplikasi pada masa mendatang. Menurut Anda, apakah isolasi aplikasi dapat memberikan perubahan besar? Sampaikan pendapat Anda dan pantau perkembangan teknologi keamanan Windows selanjutnya.