AI Agent Sandboxing Ubah Standar Keamanan Digital, Risiko Agen Otonom Mulai Ditangani dari Level Eksekusi

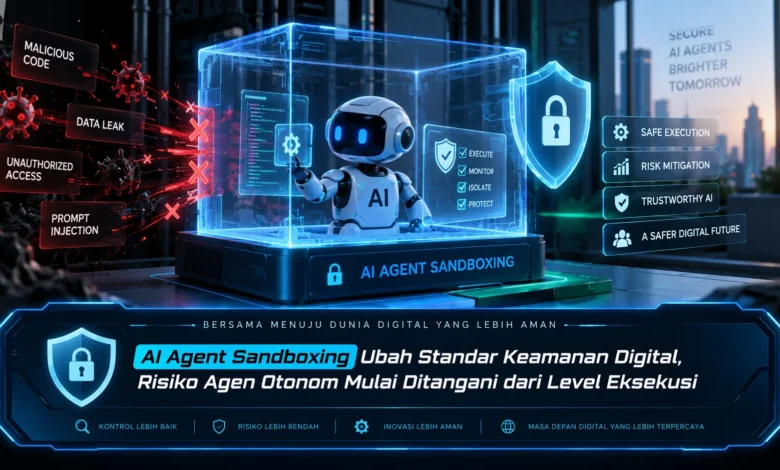
Kemampuan agen AI terus berkembang dari sekadar menghasilkan jawaban menjadi sistem yang dapat menjalankan aplikasi, mengakses data, memanggil alat digital, dan mengeksekusi rangkaian tugas secara otomatis. Perubahan ini membuat pendekatan keamanan tradisional perlu ikut berkembang. AI Agent Sandboxing menjadi salah satu konsep penting dalam TEKNOLOGI keamanan modern karena risiko tidak hanya dikendalikan melalui izin pengguna, tetapi juga dari lingkungan tempat setiap tindakan agen dijalankan.
Sandboxing Mengubah Cara Sistem Mengamankan Agen AI
AI Agent Sandboxing mendorong cara baru mengendalikan aktivitas otomatis dengan mengisolasi aktivitas agen dari infrastruktur sensitif. Ketika agen otonom perlu menjalankan kode, aktivitas tersebut dapat diproses dalam lingkungan terisolasi sehingga wilayah kerjanya tidak meluas tanpa pengawasan.
Perubahan pendekatan tersebut menjadi lebih dibutuhkan karena agen modern dapat menjalankan alur kerja kompleks. Sebuah tujuan otomatis dapat berkembang menjadi beberapa proses yang melibatkan layanan jaringan dan tool tambahan. Dengan sandboxing pada level eksekusi, setiap tindakan dapat ditempatkan dalam batas tertentu.
Isolasi Proses Membantu Mengurangi Dampak Kesalahan Agen
Agentic AI dapat meningkatkan produktivitas, tetapi kemampuan bertindak secara otomatis juga memerlukan kontrol tambahan. Agen dapat menerima instruksi yang keliru, sehingga kontrol pada level eksekusi diperlukan untuk membatasi konsekuensi kesalahan.
Melalui ruang eksekusi terbatas, agen hanya dapat mengakses komponen yang diizinkan. Jika aktivitas berjalan tidak sesuai, sistem dapat menolak tindakan tanpa membiarkan aktivitas menjangkau sistem utama. Konsep tersebut membuat keamanan TEKNOLOGI AI lebih dekat dengan tindakan sebenarnya.
Agen AI Hanya Mendapat Akses Sesuai Kebutuhan
Prinsip akses minimum menjadi elemen strategis dalam penerapan AI Agent Sandboxing. Agen tidak bebas menggunakan setiap sumber daya, melainkan hanya menggunakan sumber daya berdasarkan kebutuhan. Jika proses hanya membutuhkan aplikasi khusus, maka sumber daya lain tetap terlindungi.
Pembatasan seperti ini dapat mengurangi permukaan risiko tanpa menghilangkan kemampuan utama agen. Sistem AI masih mampu menjalankan tugas, tetapi setiap tindakan berada dalam lingkungan yang telah ditentukan. Dalam ekosistem TEKNOLOGI perusahaan, pendekatan tersebut dapat mengurangi risiko akses berlebihan.
Akses Eksternal Agen AI Perlu Dibatasi Secara Selektif
Agen otomatis generasi baru sering menggunakan aplikasi eksternal untuk memproses permintaan pengguna. Karena itu, keamanan tidak cukup hanya membatasi file. Pemanggilan API juga perlu dikontrol berdasarkan kebijakan keamanan.
Sistem eksekusi terkontrol dapat memilih layanan yang dapat diakses. Jika agen hanya harus terhubung dengan sistem tertentu, koneksi lain dapat dibatasi sehingga aktivitas eksternal lebih mudah diawasi. Strategi ini membantu menjaga aktivitas agen tetap terarah ketika jumlah tool terus bertambah.
Monitoring Menjadi Lapisan Penting bagi Agen Otonom
Lingkungan agen yang aman tidak hanya mengontrol izin, tetapi juga dapat membangun jejak audit. Aktivitas tertentu dapat direkam secara terstruktur sehingga pengelola sistem dapat mengevaluasi proses yang dijalankan.
Pencatatan eksekusi menjadi lebih relevan ketika agen AI mengoperasikan banyak tool. Jika muncul proses yang mencurigakan, sistem dapat memicu pemeriksaan tambahan. Rekaman tindakan yang lengkap juga mendukung evaluasi sistem sehingga keamanan TEKNOLOGI dapat disesuaikan dengan pola penggunaan sebenarnya.
AI Agent Sandboxing Membentuk Fondasi Eksekusi yang Lebih Aman
Isolasi eksekusi untuk agentic AI mengubah cara keamanan digital melindungi sistem dari risiko otomatisasi. Perlindungan tidak lagi terbatas pada pemberian izin, tetapi juga diterapkan langsung pada level eksekusi. Dengan akses minimum, risiko dapat dijaga agar tidak meluas ke sistem utama.
Pada tahap perkembangan berikutnya, agen AI kemungkinan akan mendapatkan kemampuan yang semakin luas. Karena itu, kontrol eksekusi berpotensi menjadi fondasi penting keamanan AI. Pengembang dapat mempelajari perkembangan AI Agent Sandboxing serta mengeksplorasi penerapannya karena perlindungan sistem secara langsung akan semakin menentukan masa depan otomatisasi.